 Datamedic
· Novita · 5 minuti - Tempo di lettura
Password: perché le vecchie regole sono superate
Cosa dicono le nuove linee guida NIST sulle password: perché il cambio forzato ogni 90 giorni e i caratteri speciali obbligatori sono considerati pratiche superate, e cosa conta davvero per una password sicura.
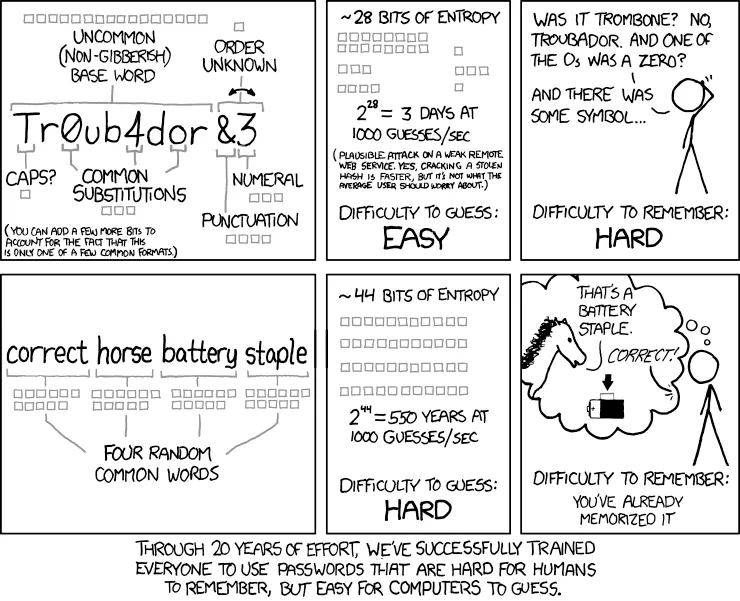
Immagine di XKCD
In breve
Per vent’anni ci è stato detto di cambiare la password ogni tre mesi e di infilarci per forza un simbolo speciale, una maiuscola, un numero… Le linee guida tecniche più recenti dicono l’esatto contrario: quelle regole rendono le password più deboli, non più sicure. Ecco cosa conta davvero.
Per vent’anni abbiamo seguito una regola sbagliata
Quasi chiunque abbia usato un computer in ufficio conosce questa ricetta: almeno otto caratteri, una maiuscola, un numero, un simbolo speciale, e cambio obbligatorio ogni novanta giorni. È una regola che affonda le radici in un documento del 2003, diventata rapidamente uno standard adottato ovunque, dalle aziende private alla pubblica amministrazione.
Il problema è che, con il tempo, la ricerca sulla sicurezza informatica ha dimostrato che questa regola produce esattamente l’effetto opposto a quello per cui era stata pensata: password più deboli e più prevedibili, non più forti.
Perché quelle regole hanno fallito
Quando le persone sono costrette a inserire per forza una maiuscola, un numero e un simbolo, tendono quasi sempre a seguire lo stesso schema: maiuscola all’inizio, numero e punto esclamativo alla fine. Il risultato sono password come “Password1!”, che sembrano complesse ma sono in realtà tra le prime che un attaccante prova, proprio perché lo schema è così diffuso e prevedibile.
Il cambio forzato ogni pochi mesi ha avuto un effetto simile. Chi deve cambiare periodicamente la propria password, senza un vero motivo per farlo, tende a scegliere varianti minime della password precedente: “Gennaio2025!” a Aprile diventa “Aprile2025!”. Il cambio avviene solo sulla carta, mentre la password resta, nella sostanza, quasi la stessa, e comunque facile da dedurre per chi conoscesse quella precedente.
Cosa dicono davvero le linee guida aggiornate
Il riferimento tecnico più autorevole su questo tema è il NIST, l’ente statunitense per gli standard tecnologici, che nell’estate del 2025 ha pubblicato una revisione delle proprie linee guida sull’identità digitale, sostituendo la versione precedente del 2017. Pur non essendo una legge italiana, e non essendo vincolante per le aziende private nel nostro paese, questo documento è diventato il punto di riferimento tecnico che informa le raccomandazioni di sicurezza a livello internazionale.
Due indicazioni, in particolare, ribaltano quanto siamo abituati a considerare buona pratica: le regole di composizione obbligatoria (maiuscola, numero, simbolo speciale imposti per forza) sono scoraggiate esplicitamente, perché portano a schemi prevedibili senza migliorare realmente la sicurezza; e il cambio periodico forzato della password, quello ogni 90 o 180 giorni indipendentemente da qualunque altro fattore, è considerato una pratica da abbandonare.
La lunghezza conta più della complessità
Al posto della complessità imposta con regole rigide, l’indicazione principale è puntare sulla lunghezza. Una password di otto caratteri “complessa”, con maiuscole numeri e simboli, ha in realtà meno combinazioni possibili di quante se ne possano immaginare, mentre una frase lunga e casuale, anche fatta di sole parole comuni, risulta molto più difficile da indovinare per un attaccante, semplicemente per il numero di combinazioni possibili che offre.
Per questo le linee guida più recenti incoraggiano l’uso di passphrase, cioè sequenze di parole facili da ricordare per una persona ma difficili da indovinare per un sistema automatico, del tipo “cavallo-che-salta-sulla-macchina”: più lunghe di una password tradizionale, ma spesso più semplici da memorizzare, proprio perché non richiedono di ricordare una sequenza casuale di simboli.
Quando ha davvero senso cambiare la password
Se il cambio periodico forzato non serve, quando ha senso davvero cambiare una password? La risposta delle linee guida è chiara: quando c’è evidenza concreta di una compromissione, ad esempio se quella password compare in un elenco di credenziali rubate diffuso online, oppure se si sospetta un accesso non autorizzato. Al di fuori di questi casi, cambiare una password che nessuno ha mai violato non aggiunge sicurezza, aggiunge solo la tentazione di sceglierne una più debole e più facile da ricordare, proprio perché va cambiata spesso.
Questo non significa che una password vada scelta una volta e mai più aggiornata per principio: significa che il cambio dovrebbe essere una risposta a un evento specifico, non una scadenza calendarizzata a prescindere da cosa sia effettivamente successo.
Non solo password: il quadro più ampio
Le linee guida aggiornate toccano anche altri aspetti pratici della gestione delle credenziali: incoraggiano il controllo delle password scelte rispetto a elenchi noti di credenziali compromesse o troppo comuni (per impedire scelte come “123456” o varianti ovvie del proprio nome), raccomandano di permettere l’uso di gestori di password (che spesso vengono bloccati per errore da form che impediscono di incollare il testo), e incoraggiano fortemente l’adozione di un secondo fattore di autenticazione oltre alla sola password, di cui abbiamo parlato nell’articolo dedicato all’accesso alle aree sensibili.
Il quadro complessivo che emerge è coerente: meno regole rigide imposte sulla forma della password, più attenzione a lunghezza, unicità, e verifica reale contro le minacce concrete, invece che contro requisiti formali che, alla prova dei fatti, non hanno mai davvero funzionato.
Cosa significa in pratica
Se lo studio in cui lavori segue ancora la vecchia ricetta, cambio ogni tre mesi e caratteri speciali obbligatori, non significa che la sicurezza dei tuoi accessi sia a rischio: significa che quella policy, con ogni probabilità, sta ottenendo l’effetto opposto a quello desiderato, spingendo verso password più prevedibili invece che più sicure.
Le indicazioni più aggiornate suggeriscono un approccio diverso: password lunghe, uniche per ogni servizio, cambiate solo quando c’è un motivo concreto per farlo, e affiancate, dove possibile, da un secondo fattore di autenticazione per le aree più sensibili. È un cambio di prospettiva che privilegia la sostanza rispetto alla forma, ed è quello verso cui si stanno progressivamente allineando anche altri enti di standardizzazione internazionali, al di là del solo NIST.